Website adalah etalase digital bisnis Anda. Namun apa jadinya jika wajah digital tersebut tiba-tiba diganti pesan aneh, gambar ofensif, atau bahkan iklan propaganda? Ya, itu tandanya Anda jadi korban web defacement—dan itu bukan hal sepele.
Web defacement bukan hanya soal mengubah tampilan situs, tetapi peringatan keras sistem keamanan Anda telah ditembus. Serangan ini bisa menghancurkan kredibilitas dan membuat pengunjung tak ingin kembali. Untungnya, ada banyak langkah proaktif yang bisa Anda ambil agar itu tak pernah terjadi. Yuk, pahami bagaimana serangan ini bekerja dan apa yang bisa Anda lakukan untuk mencegahnya.
Apa Itu Web Defacement dan Mengapa Harus Diwaspadai?
Bayangkan Anda membuka situs resmi pemerintah atau perusahaan, tetapi yang muncul justru gambar aneh atau pesan provokatif. Inilah yang disebut web defacement, salah satu bentuk serangan siber di mana peretas mengubah tampilan atau konten situs web tanpa izin pemiliknya.
Mereka menyusup, menyisipkan kode berbahaya, dan mengganti elemen visual seperti teks dan gambar. Motifnya pun beragam, bisa karena ideologi, protes sosial, atau sekadar unjuk kemampuan skill di komunitas hacker.
Dampaknya pun tidak bisa dianggap sepele. Bagi instansi pemerintah, perusahaan, atau penyedia layanan publik, web defacement bisa merusak reputasi dan mengikis kepercayaan publik. Apalagi jika situs tersebut menjadi kanal utama komunikasi atau layanan pelanggan kerusakannya bisa berdampak langsung ke citra dan kredibilitas lembaga.
Bagaimana Serangan Web Defacement Bisa Terjadi?
Web defacement bukan terjadi begitu saja. Di baliknya, ada serangkaian langkah sistematis yang dilakukan peretas untuk bisa mengambil alih tampilan situs web. Berikut gambaran umumnya.
Menemukan Celah Keamanan
Peretas memindai kelemahan di sistem baik dari sisi coding website, server hosting, hingga database. Teknik seperti SQL injection, brute force attack, dan XSS jadi senjata utama untuk menembus sistem dan dapat akses ke backend.
Menyisipkan Kode Berbahaya
Begitu masuk, mereka menanamkan script berbahaya (HTML, CSS, JavaScript) yang akan mengganti tampilan situs dengan konten palsu, ofensif, bahkan malware yang bisa menyerang pengunjung secara diam-diam.
Menjaga Akses Tetap Terbuka
Agar bisa kontrol situs terus-menerus, mereka akan memasang ‘pintu belakang’. Bisa dengan teknik phishing ke admin, atau memakai kredensial lama yang pernah diretas dan Anda pun tak sadar kalau situs sudah dipegang orang lain.
Contoh Web Defacement dan Dampak Nyatanya
Web defacement bukan sekadar aksi iseng mengubah tampilan situs. Dalam banyak kasus, serangan ini menjadi indikasi bahwa sistem keamanan situs telah berhasil ditembus dan dampaknya bisa sangat serius, mulai dari kebocoran data hingga hilangnya kepercayaan publik.
Secara umum, serangan web defacement terbagi menjadi dua jenis:
- Defacing Sederhana
Jenis yang paling umum. Peretas mengganti tampilan halaman web dan menyisipkan pesan tertentu, biasanya untuk menunjukkan bahwa situs telah diretas atau tidak aman.
- Defacing Tingkat Lanjut
Lebih berbahaya, karena tidak hanya mengubah tampilan. Jenis ini sering disertai pencurian data melalui phishing, penyebaran malware, hingga pengalihan trafik ke situs berbahaya.
3 Kasus Web Defacement yang Pernah Terjadi
NHS Inggris (2018)
Situs pengelola data survei pasien milik National Health Service (NHS) diretas dan menampilkan pesan “Hacked by AnoaGhost.” Meskipun pesan tersebut dihapus dalam beberapa jam, situs diperkirakan sudah ditembus selama lima hari. Serangan ini memicu kekhawatiran serius soal keamanan data medis warga.
Google.ro & PayPal.ro (2012)
Pengguna di Rumania yang mengakses situs Google dan PayPal versi lokal tiba-tiba diarahkan ke halaman defacement. Serangan ini menggunakan teknik DNS hijacking, dilakukan oleh grup peretas asal Aljazair, MCA-DRB, yang diketahui bertanggung jawab atas lebih dari 5.000 kasus defacement di seluruh dunia.
Georgia (2019)
Negara Georgia mengalami salah satu serangan siber terbesar dalam sejarahnya. Lebih dari 15.000 situs dideface dan dibuat offline termasuk situs pemerintah, bank, media lokal, dan stasiun TV. Serangan ini terjadi akibat penyusupan ke infrastruktur penyedia hosting lokal.
3 Cara Efektif Mencegah Web Defacement
Menghadapi serangan web defacement bukan hanya soal bagaimana merespons setelah kejadian, yang jauh lebih penting adalah mencegahnya sejak awal. Dengan kombinasi strategi teknis dan kebijakan keamanan yang tepat, risiko bisa ditekan secara signifikan.
Berikut beberapa langkah yang bisa membantu melindungi situs Anda dari serangan ini:
1. Audit Keamanan & Penetration Testing
Langkah awal yang krusial adalah mengetahui di mana titik lemah sistem Anda. Lakukan audit keamanan dan penetration testing secara berkala untuk mengidentifikasi potensi celah yang bisa dimanfaatkan oleh peretas sebelum mereka menemukannya lebih dulu.
2. Monitoring Real-Time
Gunakan alat monitoring yang mampu mendeteksi perubahan pada situs secara real-time. Jika ada modifikasi mencurigakan, sistem bisa langsung mengirim peringatan ke tim IT, memberi mereka waktu untuk merespons cepat sebelum kerusakan menyebar lebih luas.
3. Backup Data Secara Rutin
Serangan bisa terjadi kapan saja. Dengan memiliki sistem backup yang terjadwal secara berkala, Anda bisa memulihkan tampilan dan konten situs dengan cepat. Ini sangat penting untuk meminimalkan downtime dan menjaga kepercayaan pengguna.
Cegah Web Defacement Sebelum Terlambat: Kenalan dengan F5 Web App Scanning
Ancaman web defacement bisa muncul kapan saja dan sayangnya, banyak yang baru sadar setelah situs mereka berubah wajah. Namun, ada cara lebih proaktif untuk mencegahnya sejak awal yaitu
Salah satu solusi yang bisa jadi garda terdepan keamanan situs Anda adalah: F5 Distributed Cloud Web App Scanning.
Bukan sekadar alat pemindai, F5 hadir sebagai layanan berbasis cloud yang bekerja secara otomatis untuk memindai aplikasi web dan API, mendeteksi celah keamanan tersembunyi, dan bahkan mensimulasikan serangan nyata sebelum hacker melakukannya lebih dulu.
Dengan F5, Anda tidak cuma tahu di mana masalahnya, tetapi juga langsung tahu apa yang harus dilakukan.
Cara Kerja F5 Distributed Cloud Web App Scanning: Otomatis, Proaktif, dan Menyeluruh
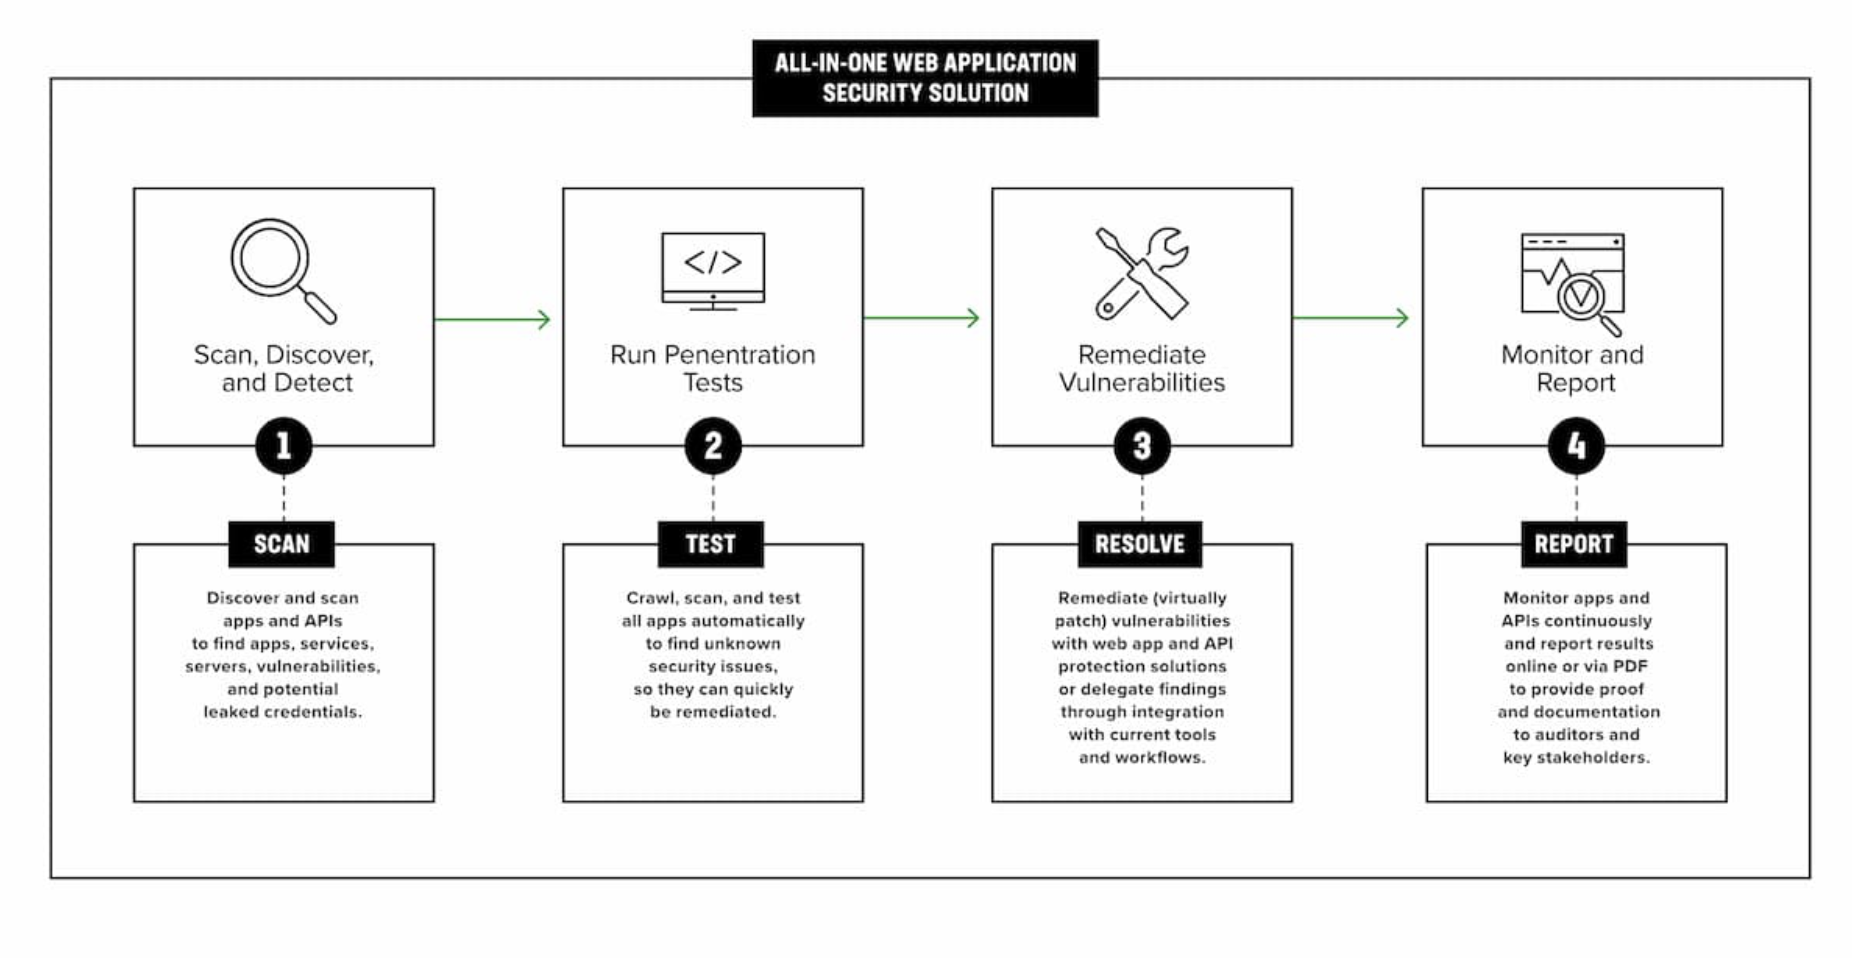
Source: F5 Distributed Cloud Web App Scanning
F5 tidak hanya memberi tahu ada celah, tetapi juga membantu Anda menutupnya, sebelum disusupi. Prosesnya mencakup:
- Mapping Aset Digital Anda
F5 memulai dengan memetakan semua aset yang terekspos ke publik, termasuk subdomain, endpoint, dan API. Ini penting karena celah keamanan sering tersembunyi di area yang tidak terpantau.
- Identifikasi Teknologi & Kerentanan
Sistem secara otomatis mengenali teknologi web yang digunakan (seperti framework, CMS, libraries), lalu mencocokkannya dengan daftar kerentanan populer seperti OWASP Top 10.
- Simulasi Serangan Otomatis
Fitur ini memungkinkan F5 untuk mensimulasikan berbagai jenis serangan nyata: dari SQL injection, XSS, hingga eksploitasi aplikasi berbasis AI. Tujuannya untuk menemukan titik lemah sebelum peretas menemukannya.
- Laporan Lengkap & Tindak Lanjut
Hasil pemindaian ditampilkan dalam bentuk laporan visual yang informatif, lengkap dengan tangkapan layar (screenshot), video simulasi eksploitasi, dan rekomendasi langkah mitigasi
Fitur Unggulan & Keuntungan F5 Web App Scanning
- Deteksi Dini, Tindakan Cepat: Cegah sebelum terjadi. F5 membantu Anda mendeteksi potensi ancaman sebelum berubah jadi insiden besar.
- Siap Hadapi Aplikasi Modern: Dirancang untuk aplikasi berbasis AI dan API publik, yang kini menjadi target favorit peretas.
- Terintegrasi ke DevOps Workflow: Mudah diintegrasikan ke CI/CD pipeline keamanan jadi bagian dari proses pengembangan, bukan beban tambahan.
- Monitoring Otomatis dan Tanggapan Real-Time: Ketika ada anomali, sistem langsung mengirimkan alert dengan respons cepat untuk cegah kerusakan minimal.
Saatnya Lindungi Website Anda Sebelum Diretas dengan Solusi Terbaik di CDT!
Jangan tunggu sampai situs Anda jadi korban defacement. Implementasikan F5 Distributed Cloud Web App Scanning untuk mendeteksi celah keamanan sebelum diretas.
Central Data Technology (CDT), bagian dari CTI Group dan authorized distributor F5 di Indonesia, siap bantu amankan aplikasi web dan API Anda secara otomatis dan menyeluruh. Konsultasikan kebutuhan keamanan Anda sekarang lewat link berikut dan pastikan infrastruktur digital bisnis Anda terlindungi sepenuhnya.
Penulis: Wilsa Azmalia Putri – Content Writer CTI Group